Proofpoint integra la seguridad de la IA y los datos bajo un mismo enfoque
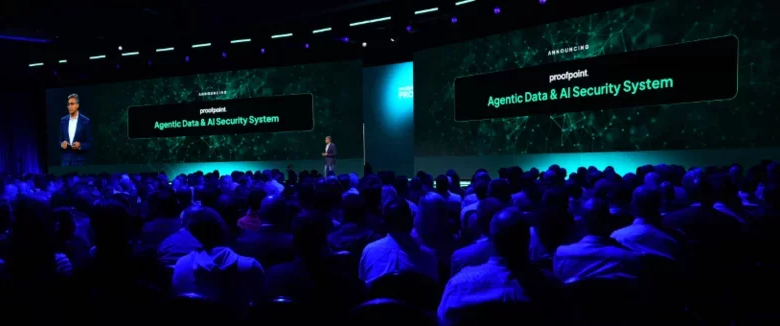
Proofpoint presentó un sistema para proteger de manera conjunta la actividad de los agentes de IA y los datos sobre los que operan, con capacidades orientadas a controlar su comportamiento en tiempo de ejecución, identificar riesgos y aplicar políticas de seguridad conforme evoluciona su uso.
La propuesta parte de un escenario en el que los agentes de IA pueden descubrir, consultar, transformar y actuar sobre información confidencial, además de interactuar con sistemas empresariales y ejecutar acciones. De acuerdo con el 2026 AI and Human Risk Landscape de Proofpoint, 87% de las organizaciones ya llevó sus asistentes de IA más allá de la etapa piloto, pero 52% no confía en que sus controles puedan detectar una vulneración.
Unir intención, acceso y datos
Proofpoint plantea que las herramientas de seguridad de IA pueden identificar la intención de una acción, mientras que las soluciones de protección de datos detectan información sensible, pero analizar ambos elementos por separado deja fuera parte del contexto.
El sistema Proofpoint Agentic Data and AI Security utiliza Proofpoint Knowledge Graph para relacionar actividad de IA con identidad, acceso, sensibilidad de los datos, comportamiento e intención. Sobre esta base incorpora tres agentes:
- Detection Agent: relaciona intención y acceso para identificar acciones relevantes.
- Investigation Agent: reconstruye automáticamente lo ocurrido a partir de datos, identidad y comportamiento.
- Remediation Agent: convierte ese análisis en acciones, como remediación de accesos y optimización de políticas de prevención de pérdida de datos (DLP), manteniendo control humano.
De las políticas de negocio a controles de IA
Otro componente son las Semantic Business Policies, que permiten expresar reglas de gobierno en lenguaje natural y convertirlas en controles de ejecución para los sistemas de IA.
Por ejemplo, una organización puede establecer una regla como “no permitir interacciones con contenido de apuestas”. Proofpoint interpreta la intención de esa política y genera controles para aplicarla continuamente. Estos controles también consideran la finalidad prevista del agente mediante su Intent-Based Access Control.
A ello se suma Agentic Insights, que analiza interacciones de IA, uso de herramientas, decisiones de políticas y patrones de comportamiento para identificar riesgos que todavía no hayan sido contemplados por la organización.
Con esta propuesta, Proofpoint busca que las reglas de negocio puedan convertirse en controles aplicables a la actividad de la IA, al tiempo que los nuevos riesgos detectados puedan incorporarse a las políticas de seguridad.
Las capacidades de Agentic Data and AI Security, Semantic Business Policies y Agentic Insights están previstas para estar disponibles a finales de 2026.
WhatsApp eSemanal 55 7360 5651